Domain it-webverzeichnis.de kaufen?
Wir ziehen mit dem Projekt
it-webverzeichnis.de um.
Sind Sie am Kauf der Domain
it-webverzeichnis.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain it-webverzeichnis.de kaufen?
Wie können Unternehmen ihre IT-Systeme optimal sichern, um Datenschutz und Informationssicherheit zu gewährleisten?
Unternehmen können ihre IT-Systeme optimal sichern, indem sie regelmäßige Sicherheitsaudits durchführen, Firewalls und Antivirensoftware implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie sensible Daten verschlüsseln, Zugriffsrechte strikt kontrollieren und Backups regelmäßig erstellen und testen. Die Einhaltung von Datenschutzrichtlinien und die Implementierung einer Incident-Response-Strategie sind ebenfalls entscheidend für die Gewährleistung von Datenschutz und Informationssicherheit. **
Wie kann die Geräteverwaltung in Bezug auf IT-Sicherheit und Datenschutz in Unternehmen optimiert werden?
Die Geräteverwaltung in Unternehmen kann durch die Implementierung von Mobile Device Management (MDM) Lösungen optimiert werden, um die Sicherheit und den Datenschutz zu gewährleisten. Durch die Nutzung von MDM können Unternehmen die Geräte ihrer Mitarbeiter zentral verwalten, Sicherheitsrichtlinien durchsetzen und sensible Daten schützen. Zudem sollten regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Sicherheits- und Datenschutzrichtlinien durchgeführt werden, um das Bewusstsein zu stärken. Die regelmäßige Aktualisierung von Software und Betriebssystemen auf den Geräten ist ebenfalls entscheidend, um Sicherheitslücken zu schließen und Datenschutz zu gewährleisten. **
Ähnliche Suchbegriffe für Datenschutz-Garantie
Top-Angebote
Produkte zum Begriff Datenschutz-Garantie:
-
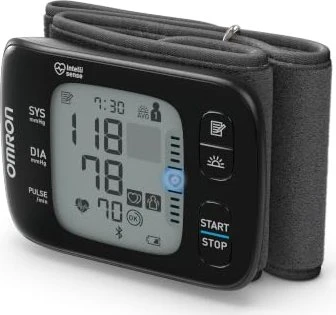
OMRON RS7 Intelli IT Blutdruckmessgerät für das Handgelenk, 5 Jahre GarantieBlutdruckmessgerät Handgelenk - Messmethode: oszillometrisch, misst Herzrhythmusstörungen, Druckmessung von 40 bis 260 mmHg mit einer Genauigkeit von 3 mmHg, Herzfrequenzmessung von 40 bis 180 mit einer Genauigkeit von 5 %, Manschette für maximalen Umfang von 21,5 cm, Anzeige der richtig angelegten Manschette, Anzeige des Batteriestands, Display, Erkennung von Bewegungen und Durchschnitt der gemessenen Werte, für 2 Benutzer, im Speicher bleiben 200 Messungen, arbeitet mit 2 AAA-Batterien, im Lieferumfang: Batterie, Farbe: schwarz, Abmessungen: 6,4 × 9,1 × 1,4 cm (H×B×T), Gewicht: 90 g OMRON RS7 Intelli IT Blutdruckmessgerät für das Handgelenk, 5 Jahre Garantie ist ein Blutdruckmessgerät für das Handgelenk, mit dem Sie die genauen Werte wie bei einem Arzt messen. Messen Sie Ihren Bl96,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Datenschutz im Gesundheitswesen unter der Europäischen Datenschutz-Grundverordnung, Fachbücher von Leonie Felicia SchraderDie Datenschutz-Grundverordnung (DSGVO) ist am 24.05.2016 in Kraft getreten und entfaltet nach einer Übergangszeit von zwei Jahren seit dem 25.05.2018 unmittelbare Geltung in allen Mitgliedstaaten der EU. Damit wurden die Inhalte des unionalen Datenschutzrechts von der Handlungsform einer Richtlinie in die einer Verordnung überführt. Durch die grundlegende Änderung der datenschutzrechtlichen Rahmenbedingungen und die Anpassung der nationalen Datenschutzregelungen an die neue Rechtslage erscheinen gerade im Bereich des Gesundheitswesens, in dem eine Vielzahl an sensiblen Daten verarbeitet wird, viele datenschutzrechtliche Fragestellungen in einem neuen Licht. Vor diesem Hintergrund untersucht die Arbeit die Auswirkungen der DSGVO auf das Gesundheitswesen, wobei neben Fragen zur Auslegung der neuen Vorschriften insbesondere auch auf das in dieser Form neue Zusammenspiel der DSGVO mit den zahlreichen nationalen Datenschutzregelungen im Gesundheits- und Sozialbereich eingegangen wird.139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz International, Fachbücher von Lothar DetermannZum Werk Der vorliegende Compliance Field Guide richtet sich an Datenschutz-Verantwortliche in Unternehmen, die ein globales Compliance-Programm aufsetzen müssen, um die innerbetriebliche Befassung mit dem Datenschutz strukturiert voranzutreiben. Das Buch liefert einen globalen Überblick geltender Datenschutz-Standards und gibt der Leserschaft praktische Empfehlungen an die Hand, welche Lösungen sich in der Praxis angesichts bestehender Unsicherheiten hinsichtlich der Auslegung, Anwendbarkeit und Durchsetzbarkeit nationaler wie internationaler Regelungsvorstellungen im Datenschutz bewährt haben. Für den schnellen Überblick werden die wichtigsten Begrifflichkeiten zur Datenschutz-Compliance, geordnet von A-Z, am Ende des Buches kurz und prägnant erläutert. Vorteile auf einen Blick: schneller Überblick über die globale Datenschutz-Regelungslage in einem Band, aus der Feder eines erfahrenen Praktikers mit zahlreichen Praxistipps. Zur Neuauflage Die Neuauflage berücksichtigt die Entwicklung des Datenschutzrechts in Europa und international in Gesetzgebung, Literatur und Rechtsprechung, hier insbesondere die Anforderungen des EuGH (Schrems I, Schrems II). Zielgruppe Für Leitung und Mitarbeiterinnen und Mitarbeiter von Rechtsabteilungen, Datenschutzverantwortliche/Datenschutzbeauftragte und Compliance-Verantwortliche in international tätigen Unternehmen sowie externe Datenschutz-Beratung/Wirtschaftsprüfung mit international tätigen Mandanten.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Geräteverwaltung in Bezug auf IT-Sicherheit und Datenschutz in Unternehmen optimiert werden?
Die Geräteverwaltung in Unternehmen kann durch die Implementierung von Mobile Device Management (MDM) Lösungen optimiert werden, um die Sicherheit und den Datenschutz zu gewährleisten. Durch die Nutzung von MDM können Unternehmen die Geräte ihrer Mitarbeiter zentral verwalten, Sicherheitsrichtlinien durchsetzen und sensible Daten schützen. Zudem ist es wichtig, regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Sicherheits- und Datenschutzrichtlinien durchzuführen, um das Bewusstsein für diese Themen zu stärken. Darüber hinaus sollten Unternehmen regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen in der Geräteverwaltung zu identifizieren und zu beheben. **
-
Wie kann der Netzwerkzugriff in Bezug auf IT-Sicherheit und Datenschutz in Unternehmen verbessert werden?
Um den Netzwerkzugriff in Bezug auf IT-Sicherheit und Datenschutz in Unternehmen zu verbessern, sollten Unternehmen starke Authentifizierungsmethoden wie Zwei-Faktor-Authentifizierung implementieren. Zudem ist es wichtig, regelmäßige Schulungen für Mitarbeiter durchzuführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken aufzuklären. Unternehmen sollten auch regelmäßige Sicherheitsaudits durchführen, um Schwachstellen im Netzwerk zu identifizieren und zu beheben. Darüber hinaus ist die Implementierung von Verschlüsselungstechnologien für die Übertragung sensibler Daten ein wichtiger Schritt, um die Sicherheit des Netzwerkzugriffs zu gewährleisten. **
-
Wie kann der Netzwerkzugriff in Bezug auf IT-Sicherheit und Datenschutz in Unternehmen verbessert werden?
Um den Netzwerkzugriff in Bezug auf IT-Sicherheit und Datenschutz in Unternehmen zu verbessern, sollten Unternehmen starke Authentifizierungsmethoden wie Multi-Faktor-Authentifizierung implementieren, um unbefugten Zugriff zu verhindern. Zudem ist es wichtig, regelmäßige Schulungen für Mitarbeiter durchzuführen, um sie über Sicherheitsbestimmungen und Datenschutzrichtlinien auf dem Laufenden zu halten. Unternehmen sollten auch Firewalls und Intrusion Detection Systems einsetzen, um ihr Netzwerk vor unerwünschten Zugriffen zu schützen. Darüber hinaus ist die regelmäßige Aktualisierung von Software und Betriebssystemen entscheidend, um Sicherheitslücken zu schließen und das Risiko von Cyberangriffen zu minimieren. **
-
Wie können Unternehmen effektive Strategien zur Datenverlustprävention entwickeln, um sensible Informationen in den Bereichen IT-Sicherheit, Datenschutz und Risikomanagement zu schützen?
Unternehmen sollten zunächst eine umfassende Bestandsaufnahme sensibler Daten durchführen, um zu verstehen, welche Informationen geschützt werden müssen und wo sie sich befinden. Anschließend sollten klare Richtlinien und Verfahren zur Datenverlustprävention entwickelt und implementiert werden, die den gesetzlichen Anforderungen und den besten Praktiken in der Branche entsprechen. Die Schulung der Mitarbeiter ist ebenfalls entscheidend, um das Bewusstsein für Datenschutz und Sicherheit zu stärken und sicherzustellen, dass alle Beteiligten die Richtlinien und Verfahren verstehen und befolgen. Schließlich ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Strategien zur Datenverlustprävention vorzunehmen, um sicherzustellen, dass sie mit den sich ständig ändernden Bedro **
Wie können Unternehmen effektive Strategien zur Datenverlustprävention entwickeln, um sensible Informationen in den Bereichen IT-Sicherheit, Datenschutz und Compliance zu schützen?
Unternehmen können effektive Strategien zur Datenverlustprävention entwickeln, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren. Anschließend sollten sie klare Richtlinien und Verfahren zur Datenverwaltung und -sicherung implementieren, um sicherzustellen, dass sensible Informationen angemessen geschützt werden. Darüber hinaus ist es wichtig, Mitarbeiter regelmäßig zu schulen und zu sensibilisieren, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen regelmäßig ihre Sicherheitsmaßnahmen überprüfen und aktualisieren, um mit den sich ständig verändernden Bedrohungen und Vorschriften Schritt zu halten. **
Wie können Unternehmen effektive Maßnahmen zur Datenverlustprävention implementieren, um sensible Informationen in den Bereichen IT-Sicherheit, Datenschutz und Compliance zu schützen?
Unternehmen können effektive Maßnahmen zur Datenverlustprävention implementieren, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie klare Richtlinien und Verfahren zur Datenverwaltung und -sicherung entwickeln und implementieren, die den gesetzlichen Anforderungen entsprechen. Darüber hinaus ist es wichtig, Mitarbeiter regelmäßig zu schulen und zu sensibilisieren, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen regelmäßige Überprüfungen und Audits durchführen, um sicherzustellen, dass ihre Datenverlustpräventionsmaßnahmen wirksam sind und den sich ständig ändernden Bedrohungen standhalten können. **
Top-Angebote
Produkte zum Begriff Datenschutz-Garantie:
-
Datenschutz für Softwareentwicklung und IT, Fachbücher von Ralf KneuperDieses Buch beschreibt das Thema Datenschutz aus der Sicht von Softwareentwicklung und IT. Die Verantwortlichen in diesen Bereichen gestalten die praktische Umsetzung des Datenschutzes zu erheblichen Teilen mit, benötigen dafür aber entsprechende Kenntnisse über die rechtlichen Rahmenbedingungen und Möglichkeiten zu deren Umsetzung. Der Fokus dieses Buchs liegt daher auf den Aspekten des Datenschutzes, die durch Softwareentwicklung stark beeinflusst werden, wie zum Beispiel Privacy by Design, Privacy by Default, Datenminimierung, Umsetzung von Auskunftsrechten sowie Datenlöschung.59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Datenschutz und IT-Compliance, Fachbücher von Joerg Heidrich, Christoph Wegener, Dennis WernerIT-Administratoren bewegen sich bei ihrer täglichen Arbeit regelmässig in einem juristischen Minenfeld. Welche Daten müssen im Rahmen eines Auskunftsbegehrens herausgegeben werden? Welche Daten gehören in Backups und Logfiles und wann müssen diese gelöscht werden? Was ist beim Betrieb von Websites zu beachten und bei der Datenverarbeitung in der Cloud? Wann drohen Bussgelder? Wer hat warum welche Berechtigungen wofür? Nur wenige Systemadministratoren oder Compliance-Beauftragte können belastbare Antworten darauf geben. Mit unserem Leitfaden erhalten Sie Grundlagenwissen, Entscheidungshilfen und Praxishinweise an die Hand. Aus dem Inhalt: Was sind personenbezogene Daten? Grundsätze der Datenverarbeitung und des technischen Datenschutz Systemprotokolle, Weblogs, Backups, Archivierung Löschpflichten und Löschkonzepte Datenverarbeitung in der Cloud Anforderungen Arbeit im Home Office Technische Gestaltung von Websites, Umgang mit Cookies Verarbeitungsverzeichnisse erstellen und auf Auftragsverarbeitung Auskunftspflichten nachkommen Umgang mit Daten der Mitarbeiter*innen Compliance-Vorschriften beachten und Umgang mit Regelverstössen Strafrechtliche Risiken für Admins.59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OMRON RS7 Intelli IT Blutdruckmessgerät für das Handgelenk, 5 Jahre GarantieBlutdruckmessgerät Handgelenk - Messmethode: oszillometrisch, misst Herzrhythmusstörungen, Druckmessung von 40 bis 260 mmHg mit einer Genauigkeit von 3 mmHg, Herzfrequenzmessung von 40 bis 180 mit einer Genauigkeit von 5 %, Manschette für maximalen Umfang von 21,5 cm, Anzeige der richtig angelegten Manschette, Anzeige des Batteriestands, Display, Erkennung von Bewegungen und Durchschnitt der gemessenen Werte, für 2 Benutzer, im Speicher bleiben 200 Messungen, arbeitet mit 2 AAA-Batterien, im Lieferumfang: Batterie, Farbe: schwarz, Abmessungen: 6,4 × 9,1 × 1,4 cm (H×B×T), Gewicht: 90 g OMRON RS7 Intelli IT Blutdruckmessgerät für das Handgelenk, 5 Jahre Garantie ist ein Blutdruckmessgerät für das Handgelenk, mit dem Sie die genauen Werte wie bei einem Arzt messen. Messen Sie Ihren Bl96,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Datenschutz im Gesundheitswesen unter der Europäischen Datenschutz-Grundverordnung, Fachbücher von Leonie Felicia SchraderDie Datenschutz-Grundverordnung (DSGVO) ist am 24.05.2016 in Kraft getreten und entfaltet nach einer Übergangszeit von zwei Jahren seit dem 25.05.2018 unmittelbare Geltung in allen Mitgliedstaaten der EU. Damit wurden die Inhalte des unionalen Datenschutzrechts von der Handlungsform einer Richtlinie in die einer Verordnung überführt. Durch die grundlegende Änderung der datenschutzrechtlichen Rahmenbedingungen und die Anpassung der nationalen Datenschutzregelungen an die neue Rechtslage erscheinen gerade im Bereich des Gesundheitswesens, in dem eine Vielzahl an sensiblen Daten verarbeitet wird, viele datenschutzrechtliche Fragestellungen in einem neuen Licht. Vor diesem Hintergrund untersucht die Arbeit die Auswirkungen der DSGVO auf das Gesundheitswesen, wobei neben Fragen zur Auslegung der neuen Vorschriften insbesondere auch auf das in dieser Form neue Zusammenspiel der DSGVO mit den zahlreichen nationalen Datenschutzregelungen im Gesundheits- und Sozialbereich eingegangen wird.139,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre IT-Systeme optimal sichern, um Datenschutz und Informationssicherheit zu gewährleisten?
Unternehmen können ihre IT-Systeme optimal sichern, indem sie regelmäßige Sicherheitsaudits durchführen, Firewalls und Antivirensoftware implementieren und Mitarbeiter regelmäßig schulen. Zudem sollten sie sensible Daten verschlüsseln, Zugriffsrechte strikt kontrollieren und Backups regelmäßig erstellen und testen. Die Einhaltung von Datenschutzrichtlinien und die Implementierung einer Incident-Response-Strategie sind ebenfalls entscheidend für die Gewährleistung von Datenschutz und Informationssicherheit. **
-
Wie kann die Geräteverwaltung in Bezug auf IT-Sicherheit und Datenschutz in Unternehmen optimiert werden?
Die Geräteverwaltung in Unternehmen kann durch die Implementierung von Mobile Device Management (MDM) Lösungen optimiert werden, um die Sicherheit und den Datenschutz zu gewährleisten. Durch die Nutzung von MDM können Unternehmen die Geräte ihrer Mitarbeiter zentral verwalten, Sicherheitsrichtlinien durchsetzen und sensible Daten schützen. Zudem sollten regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Sicherheits- und Datenschutzrichtlinien durchgeführt werden, um das Bewusstsein zu stärken. Die regelmäßige Aktualisierung von Software und Betriebssystemen auf den Geräten ist ebenfalls entscheidend, um Sicherheitslücken zu schließen und Datenschutz zu gewährleisten. **
-
Wie kann die Geräteverwaltung in Bezug auf IT-Sicherheit und Datenschutz in Unternehmen optimiert werden?
Die Geräteverwaltung in Unternehmen kann durch die Implementierung von Mobile Device Management (MDM) Lösungen optimiert werden, um die Sicherheit und den Datenschutz zu gewährleisten. Durch die Nutzung von MDM können Unternehmen die Geräte ihrer Mitarbeiter zentral verwalten, Sicherheitsrichtlinien durchsetzen und sensible Daten schützen. Zudem ist es wichtig, regelmäßige Schulungen und Sensibilisierung der Mitarbeiter für Sicherheits- und Datenschutzrichtlinien durchzuführen, um das Bewusstsein für diese Themen zu stärken. Darüber hinaus sollten Unternehmen regelmäßige Sicherheitsaudits durchführen, um potenzielle Schwachstellen in der Geräteverwaltung zu identifizieren und zu beheben. **
-
Wie kann der Netzwerkzugriff in Bezug auf IT-Sicherheit und Datenschutz in Unternehmen verbessert werden?
Um den Netzwerkzugriff in Bezug auf IT-Sicherheit und Datenschutz in Unternehmen zu verbessern, sollten Unternehmen starke Authentifizierungsmethoden wie Zwei-Faktor-Authentifizierung implementieren. Zudem ist es wichtig, regelmäßige Schulungen für Mitarbeiter durchzuführen, um sie über die neuesten Bedrohungen und Sicherheitspraktiken aufzuklären. Unternehmen sollten auch regelmäßige Sicherheitsaudits durchführen, um Schwachstellen im Netzwerk zu identifizieren und zu beheben. Darüber hinaus ist die Implementierung von Verschlüsselungstechnologien für die Übertragung sensibler Daten ein wichtiger Schritt, um die Sicherheit des Netzwerkzugriffs zu gewährleisten. **
Ähnliche Suchbegriffe für Datenschutz-Garantie
-
Datenschutz International, Fachbücher von Lothar DetermannZum Werk Der vorliegende Compliance Field Guide richtet sich an Datenschutz-Verantwortliche in Unternehmen, die ein globales Compliance-Programm aufsetzen müssen, um die innerbetriebliche Befassung mit dem Datenschutz strukturiert voranzutreiben. Das Buch liefert einen globalen Überblick geltender Datenschutz-Standards und gibt der Leserschaft praktische Empfehlungen an die Hand, welche Lösungen sich in der Praxis angesichts bestehender Unsicherheiten hinsichtlich der Auslegung, Anwendbarkeit und Durchsetzbarkeit nationaler wie internationaler Regelungsvorstellungen im Datenschutz bewährt haben. Für den schnellen Überblick werden die wichtigsten Begrifflichkeiten zur Datenschutz-Compliance, geordnet von A-Z, am Ende des Buches kurz und prägnant erläutert. Vorteile auf einen Blick: schneller Überblick über die globale Datenschutz-Regelungslage in einem Band, aus der Feder eines erfahrenen Praktikers mit zahlreichen Praxistipps. Zur Neuauflage Die Neuauflage berücksichtigt die Entwicklung des Datenschutzrechts in Europa und international in Gesetzgebung, Literatur und Rechtsprechung, hier insbesondere die Anforderungen des EuGH (Schrems I, Schrems II). Zielgruppe Für Leitung und Mitarbeiterinnen und Mitarbeiter von Rechtsabteilungen, Datenschutzverantwortliche/Datenschutzbeauftragte und Compliance-Verantwortliche in international tätigen Unternehmen sowie externe Datenschutz-Beratung/Wirtschaftsprüfung mit international tätigen Mandanten.69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann der Netzwerkzugriff in Bezug auf IT-Sicherheit und Datenschutz in Unternehmen verbessert werden?
Um den Netzwerkzugriff in Bezug auf IT-Sicherheit und Datenschutz in Unternehmen zu verbessern, sollten Unternehmen starke Authentifizierungsmethoden wie Multi-Faktor-Authentifizierung implementieren, um unbefugten Zugriff zu verhindern. Zudem ist es wichtig, regelmäßige Schulungen für Mitarbeiter durchzuführen, um sie über Sicherheitsbestimmungen und Datenschutzrichtlinien auf dem Laufenden zu halten. Unternehmen sollten auch Firewalls und Intrusion Detection Systems einsetzen, um ihr Netzwerk vor unerwünschten Zugriffen zu schützen. Darüber hinaus ist die regelmäßige Aktualisierung von Software und Betriebssystemen entscheidend, um Sicherheitslücken zu schließen und das Risiko von Cyberangriffen zu minimieren. **
-
Wie können Unternehmen effektive Strategien zur Datenverlustprävention entwickeln, um sensible Informationen in den Bereichen IT-Sicherheit, Datenschutz und Risikomanagement zu schützen?
Unternehmen sollten zunächst eine umfassende Bestandsaufnahme sensibler Daten durchführen, um zu verstehen, welche Informationen geschützt werden müssen und wo sie sich befinden. Anschließend sollten klare Richtlinien und Verfahren zur Datenverlustprävention entwickelt und implementiert werden, die den gesetzlichen Anforderungen und den besten Praktiken in der Branche entsprechen. Die Schulung der Mitarbeiter ist ebenfalls entscheidend, um das Bewusstsein für Datenschutz und Sicherheit zu stärken und sicherzustellen, dass alle Beteiligten die Richtlinien und Verfahren verstehen und befolgen. Schließlich ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Strategien zur Datenverlustprävention vorzunehmen, um sicherzustellen, dass sie mit den sich ständig ändernden Bedro **
-
Wie können Unternehmen effektive Strategien zur Datenverlustprävention entwickeln, um sensible Informationen in den Bereichen IT-Sicherheit, Datenschutz und Compliance zu schützen?
Unternehmen können effektive Strategien zur Datenverlustprävention entwickeln, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren. Anschließend sollten sie klare Richtlinien und Verfahren zur Datenverwaltung und -sicherung implementieren, um sicherzustellen, dass sensible Informationen angemessen geschützt werden. Darüber hinaus ist es wichtig, Mitarbeiter regelmäßig zu schulen und zu sensibilisieren, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen regelmäßig ihre Sicherheitsmaßnahmen überprüfen und aktualisieren, um mit den sich ständig verändernden Bedrohungen und Vorschriften Schritt zu halten. **
-
Wie können Unternehmen effektive Maßnahmen zur Datenverlustprävention implementieren, um sensible Informationen in den Bereichen IT-Sicherheit, Datenschutz und Compliance zu schützen?
Unternehmen können effektive Maßnahmen zur Datenverlustprävention implementieren, indem sie zunächst eine umfassende Risikobewertung durchführen, um potenzielle Schwachstellen zu identifizieren. Anschließend sollten sie klare Richtlinien und Verfahren zur Datenverwaltung und -sicherung entwickeln und implementieren, die den gesetzlichen Anforderungen entsprechen. Darüber hinaus ist es wichtig, Mitarbeiter regelmäßig zu schulen und zu sensibilisieren, um das Bewusstsein für Datenschutz und Sicherheit zu stärken. Schließlich sollten Unternehmen regelmäßige Überprüfungen und Audits durchführen, um sicherzustellen, dass ihre Datenverlustpräventionsmaßnahmen wirksam sind und den sich ständig ändernden Bedrohungen standhalten können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.