Domain it-webverzeichnis.de kaufen?
Wir ziehen mit dem Projekt
it-webverzeichnis.de um.
Sind Sie am Kauf der Domain
it-webverzeichnis.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain it-webverzeichnis.de kaufen?
Was versteht man unter dem Prinzip des Call and Response?
Das Prinzip des Call and Response bezieht sich auf eine musikalische Interaktion, bei der ein Ruf (Call) von einer Person oder Gruppe gemacht wird und von einer anderen Person oder Gruppe mit einer Antwort (Response) beantwortet wird. Dieses Prinzip findet sich in vielen Musikgenres wie Blues, Gospel, Jazz und afrikanischer Musik und fördert die Kommunikation und den Dialog zwischen den Musikern. Es kann auch verwendet werden, um eine interaktive und mitreißende Atmosphäre bei Live-Auftritten zu schaffen. **
Was bedeutet "IPv6 Host Exposure"?
"IPv6 Host Exposure" bezieht sich auf die Sichtbarkeit eines IPv6-Hosts im Internet. Wenn ein Host über IPv6 erreichbar ist, bedeutet dies, dass er eine öffentliche IPv6-Adresse hat und von anderen IPv6-Geräten im Internet direkt erreicht werden kann. Dies kann sowohl Vorteile als auch Risiken mit sich bringen, da der Host möglicherweise anfällig für Angriffe ist, aber auch eine bessere Konnektivität und Kommunikation ermöglicht. **

Ähnliche Suchbegriffe für Exposure-and-Response-Ritual
Top-Angebote
Produkte zum Begriff Exposure-and-Response-Ritual:
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.67,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Glapa, Leni: Cacao RitualCacao Ritual , Zeremonien, die dein Herz öffnen , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20240203, Produktform: Leinen, Titel der Reihe: Spiritualität (Unum)##, Autoren: Glapa, Leni~Eidner, Felix, Seitenzahl/Blattzahl: 192, Abbildungen: 20 Fotos, Themenüberschrift: BODY, MIND & SPIRIT / Spiritualism, Keyword: Booktok;TikTok; Dankbarkeit;Manifestieren;Herzöffnung;spirituelles Jahr;spirituelles Werkzeug; Entspannung;Übungsbuch;Energie;Meditationen; Kreiskultur;Jahreskreisfeste;Samhain; Manifestationsrituale;Cacao-Bohne;echter Kakao;Spiritualität, Fachschema: Psychologie / Person, Persönlichkeit, Ich-Psychologie~Achtsamkeit~Hilfe / Lebenshilfe~Lebenshilfe~Energie (esoterisch), Fachkategorie: Das Selbst, das Ich, Identität und Persönlichkeit~Achtsamkeit~Durchsetzungsvermögen, Motivation und Selbstwertgefühl~Chakra, Aura und spirituelle Energie, Warengruppe: HC/Esoterik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 190, Breite: 136, Höhe: 18, Gewicht: 356, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response ExpertKaspersky Endpoint Detection and Response Expert - Produktbeschreibung Kaspersky Endpoint Detection and Response Expert: Die leistungsstarke Lösung gegen fortschrittliche Cyberbedrohungen In einer zunehmend digitalen Geschäftswelt müssen Unternehmen mit einer Vielzahl komplexer Cyberbedrohungen fertig werden. **Kaspersky Endpoint Detection and Response Expert** (EDR Expert) ist die fortschrittlichste Lösung, die speziell dafür entwickelt wurde, Endpunkte in Unternehmensnetzwerken vor gezielten Angriffen, Zero-Day-Bedrohungen und komplexer Malware zu schützen. Mit seiner erweiterten Bedrohungserkennung und umfassenden Analysefunktionen geht Kaspersky EDR Expert über herkömmliche Sicherheitslösungen hinaus und bietet Unternehmen eine skalierbare und robuste Sicherheitsstrategie. In dieser Produktbeschreibung erfahren Sie alles über die Funktionen, Vorteile und Systemvoraussetzungen von ...94,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.77,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man mehr Exposure für sein Unternehmen generieren? Was sind die besten Methoden, um mehr Exposure für eine Veranstaltung zu erreichen?
1. Nutze Social Media Plattformen wie Instagram, Facebook und LinkedIn, um regelmäßig über dein Unternehmen zu berichten und Interaktionen mit deiner Zielgruppe zu fördern. 2. Kooperiere mit Influencern oder anderen Unternehmen, um deine Reichweite zu vergrößern und neue Zielgruppen zu erreichen. 3. Verwende gezielte Werbung, wie Google Ads oder Facebook Ads, um deine Veranstaltung oder dein Unternehmen einem breiteren Publikum bekannt zu machen. **
-
Verursacht der Cat it Fresh and Clear Trinkbrunnen höhere Stromkosten?
Der Cat it Fresh and Clear Trinkbrunnen verbraucht Strom, da er mit einer Pumpe betrieben wird. Allerdings ist der Stromverbrauch in der Regel relativ gering und sollte sich nicht signifikant auf die Stromkosten auswirken. Es hängt jedoch von der Nutzungsdauer und der Strompreisgestaltung in Ihrer Region ab. **
-
Suche nach dem gruseligen Ritual der Karo Dame.
Es gibt kein bekanntes gruseliges Ritual namens "Karo Dame". Es könnte sich um eine fiktive Geschichte oder eine Verwechslung handeln. Es ist ratsam, vorsichtig zu sein und keine unbekannten oder gefährlichen Rituale auszuprobieren. **
-
Wie können Unternehmen ihre Incident Response-Strategie verbessern, um auf potenzielle Sicherheitsvorfälle in den Bereichen IT, Finanzen und Gesundheitswesen effektiv zu reagieren?
Unternehmen können ihre Incident Response-Strategie verbessern, indem sie klare Richtlinien und Verfahren für die Erkennung, Reaktion und Behebung von Sicherheitsvorfällen in den Bereichen IT, Finanzen und Gesundheitswesen entwickeln und implementieren. Darüber hinaus ist es wichtig, regelmäßige Schulungen und Schulungen für Mitarbeiter durchzuführen, um sicherzustellen, dass sie über die neuesten Sicherheitspraktiken und -verfahren informiert sind. Zudem sollten Unternehmen regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren und zu beheben. Schließlich ist es entscheidend, dass Unternehmen eine klare Kommunikationsstrategie entwickeln, um im Falle eines Sicherheitsvorfalls effektiv mit internen und extern **
Was ist Hidans Ritual in Naruto? - What is Hidans Ritual in Naruto?
Hidans Ritual in Naruto ist das Jashin-Ritual, bei dem er sein Opfer mit einem speziellen Ritualmesser ersticht und dann sein eigenes Blut trinkt, um eine Verbindung mit seinem Gott Jashin herzustellen. Durch dieses Ritual erhält Hidan die Fähigkeit, unsterblich zu sein und die Verletzungen seines Opfers auf sich selbst zu übertragen. Dadurch kann er im Kampf große Schäden überstehen und seine Gegner besiegen. **
Wie funktioniert das Ritual?
Das Ritual beginnt damit, dass die Teilnehmer sich in einem bestimmten Raum versammeln und sich auf den Zweck des Rituals konzentrieren. Es können verschiedene Elemente wie Gebete, Gesänge, Meditation oder das Verbrennen von Räucherwerk verwendet werden, um eine spirituelle Atmosphäre zu schaffen. Das Ritual kann auch bestimmte Symbole, Gegenstände oder Handlungen beinhalten, die mit dem Zweck des Rituals verbunden sind. Am Ende des Rituals wird oft eine Dankbarkeit oder Segnung ausgesprochen. **
Top-Angebote
Produkte zum Begriff Exposure-and-Response-Ritual:
-
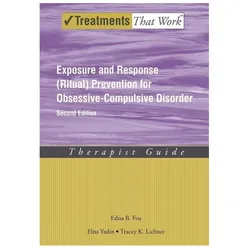
Exposure and Response (Ritual) Prevention for Obsessive-Compulsive Disorder: Therapist Guide, Ratgeber von Tracey K. Lichner, Edna B. Foa, Elna YadinDer Ratgeber "Exposure and Response (Ritual) Prevention for Obsessive-Compulsive Disorder: Therapist Guide" bietet Fachleuten wertvolle Einblicke und Strategien zur Behandlung von Zwangsstörungen. Verfasst von renommierten Psychologen, darunter Edna B. Foa, Elna Yadin und Tracey K. Lichner, vermittelt das Buch evidenzbasierte Methoden zur Exposition und Reaktionsverhinderung. Es richtet sich an Therapeuten, die ihre Klienten bei der Überwindung von Zwangsgedanken und -handlungen unterstützen möchten. Mit 192 Seiten umfassender Information und praktischen Anleitungen ist dieser Ratgeber ein unverzichtbares Werkzeug für Fachkräfte im Bereich der psychischen Gesundheit. Die klare Struktur und die fundierten Ansätze ermöglichen eine effektive Anwendung in der therapeutischen Praxis.90,84 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Treating Your Ocd with Exposure and Response (Ritual) Prevention Therapy: Workbook, Fachbücher von Edna B. Foa, Tracey K. Lichner, Elna YadinIn den USA leiden über 3 Millionen Erwachsene, also etwa 2,3 % der Bevölkerung im Alter von 18 bis 54 Jahren, an einer Zwangsstörung (OCD). Diese vollständig überarbeitete neue Ausgabe dieses Arbeitsbuchs ist komplett neu formatiert und überarbeitet, um die aktuellsten Erkenntnisse widerzuspiegeln.69,19 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.67,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Glapa, Leni: Cacao RitualCacao Ritual , Zeremonien, die dein Herz öffnen , Sport-Kolbenringe > Chiptuning & Motortuning , Erscheinungsjahr: 20240203, Produktform: Leinen, Titel der Reihe: Spiritualität (Unum)##, Autoren: Glapa, Leni~Eidner, Felix, Seitenzahl/Blattzahl: 192, Abbildungen: 20 Fotos, Themenüberschrift: BODY, MIND & SPIRIT / Spiritualism, Keyword: Booktok;TikTok; Dankbarkeit;Manifestieren;Herzöffnung;spirituelles Jahr;spirituelles Werkzeug; Entspannung;Übungsbuch;Energie;Meditationen; Kreiskultur;Jahreskreisfeste;Samhain; Manifestationsrituale;Cacao-Bohne;echter Kakao;Spiritualität, Fachschema: Psychologie / Person, Persönlichkeit, Ich-Psychologie~Achtsamkeit~Hilfe / Lebenshilfe~Lebenshilfe~Energie (esoterisch), Fachkategorie: Das Selbst, das Ich, Identität und Persönlichkeit~Achtsamkeit~Durchsetzungsvermögen, Motivation und Selbstwertgefühl~Chakra, Aura und spirituelle Energie, Warengruppe: HC/Esoterik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 190, Breite: 136, Höhe: 18, Gewicht: 356, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,19,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was versteht man unter dem Prinzip des Call and Response?
Das Prinzip des Call and Response bezieht sich auf eine musikalische Interaktion, bei der ein Ruf (Call) von einer Person oder Gruppe gemacht wird und von einer anderen Person oder Gruppe mit einer Antwort (Response) beantwortet wird. Dieses Prinzip findet sich in vielen Musikgenres wie Blues, Gospel, Jazz und afrikanischer Musik und fördert die Kommunikation und den Dialog zwischen den Musikern. Es kann auch verwendet werden, um eine interaktive und mitreißende Atmosphäre bei Live-Auftritten zu schaffen. **
-
Was bedeutet "IPv6 Host Exposure"?
"IPv6 Host Exposure" bezieht sich auf die Sichtbarkeit eines IPv6-Hosts im Internet. Wenn ein Host über IPv6 erreichbar ist, bedeutet dies, dass er eine öffentliche IPv6-Adresse hat und von anderen IPv6-Geräten im Internet direkt erreicht werden kann. Dies kann sowohl Vorteile als auch Risiken mit sich bringen, da der Host möglicherweise anfällig für Angriffe ist, aber auch eine bessere Konnektivität und Kommunikation ermöglicht. **
-
Wie kann man mehr Exposure für sein Unternehmen generieren? Was sind die besten Methoden, um mehr Exposure für eine Veranstaltung zu erreichen?
1. Nutze Social Media Plattformen wie Instagram, Facebook und LinkedIn, um regelmäßig über dein Unternehmen zu berichten und Interaktionen mit deiner Zielgruppe zu fördern. 2. Kooperiere mit Influencern oder anderen Unternehmen, um deine Reichweite zu vergrößern und neue Zielgruppen zu erreichen. 3. Verwende gezielte Werbung, wie Google Ads oder Facebook Ads, um deine Veranstaltung oder dein Unternehmen einem breiteren Publikum bekannt zu machen. **
-
Verursacht der Cat it Fresh and Clear Trinkbrunnen höhere Stromkosten?
Der Cat it Fresh and Clear Trinkbrunnen verbraucht Strom, da er mit einer Pumpe betrieben wird. Allerdings ist der Stromverbrauch in der Regel relativ gering und sollte sich nicht signifikant auf die Stromkosten auswirken. Es hängt jedoch von der Nutzungsdauer und der Strompreisgestaltung in Ihrer Region ab. **
Ähnliche Suchbegriffe für Exposure-and-Response-Ritual
-
Kaspersky Endpoint Detection and Response ExpertKaspersky Endpoint Detection and Response Expert - Produktbeschreibung Kaspersky Endpoint Detection and Response Expert: Die leistungsstarke Lösung gegen fortschrittliche Cyberbedrohungen In einer zunehmend digitalen Geschäftswelt müssen Unternehmen mit einer Vielzahl komplexer Cyberbedrohungen fertig werden. **Kaspersky Endpoint Detection and Response Expert** (EDR Expert) ist die fortschrittlichste Lösung, die speziell dafür entwickelt wurde, Endpunkte in Unternehmensnetzwerken vor gezielten Angriffen, Zero-Day-Bedrohungen und komplexer Malware zu schützen. Mit seiner erweiterten Bedrohungserkennung und umfassenden Analysefunktionen geht Kaspersky EDR Expert über herkömmliche Sicherheitslösungen hinaus und bietet Unternehmen eine skalierbare und robuste Sicherheitsstrategie. In dieser Produktbeschreibung erfahren Sie alles über die Funktionen, Vorteile und Systemvoraussetzungen von ...94,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.77,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.175,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Endpoint Detection and Response OptimumKaspersky Endpoint Detection and Response Optimum: Umfassender Schutz vor modernen Cyberbedrohungen In der heutigen digitalen Landschaft sind Unternehmen zunehmend komplexen und ausgeklügelten Cyberbedrohungen ausgesetzt. Um diesen Herausforderungen effektiv zu begegnen, bietet Kaspersky Endpoint Detection and Response (EDR) Optimum eine leistungsstarke Lösung, die fortschrittliche Erkennung, einfache Untersuchung und automatisierte Reaktion in einer benutzerfreundlichen Plattform vereint. Überblick über Kaspersky EDR Optimum Kaspersky EDR Optimum wurde entwickelt, um Unternehmen dabei zu unterstützen, versteckte Bedrohungen zu identifizieren, zu analysieren und zu neutralisieren. Die Lösung kombiniert fortschrittliche Erkennungstechnologien mit vereinfachten Untersuchungswerkzeugen und automatisierten Reaktionsmechanismen, um einen umfassenden Schutz vor modernen Cyberangriffen zu gewährleisten. Hauptfunktionen von Kaspersky EDR Optimum Fortschrittliche Bedrohungserkennung: Durch den Einsatz von maschinellem Lernen und Verhaltensanalysen werden sowohl bekannte als auch unbekannte Bedrohungen effektiv identifiziert. Vereinfachte Untersuchung: Intuitive Tools ermöglichen eine schnelle Analyse von Sicherheitsvorfällen, um die Ursache und den Umfang eines Angriffs zu bestimmen. Automatisierte Reaktion: Die Lösung bietet automatisierte Gegenmaßnahmen, um Bedrohungen schnell einzudämmen und zu neutralisieren, bevor sie Schaden anrichten können. Integration mit Kaspersky Security Center: Zentrale Verwaltung und Überwachung aller Sicherheitsereignisse über eine einheitliche Konsole. Vorteile für Ihr Unternehmen Umfassender Schutz: Schützt Endpunkte vor einer Vielzahl von Bedrohungen, einschließlich Ransomware, dateiloser Malware und Exploits. Erhöhte Transparenz: Bietet einen klaren Überblick über Sicherheitsereignisse und ermöglicht eine schnelle Reaktion auf Vorfälle. Effiziente Ressourcennutzung: Automatisierte Prozesse reduzieren den manuellen Aufwand und steigern die Effizienz des IT-Sicherheitsteams. Skalierbarkeit: Passt sich flexibel an die Bedürfnisse von Unternehmen jeder Größe an.171,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Suche nach dem gruseligen Ritual der Karo Dame.
Es gibt kein bekanntes gruseliges Ritual namens "Karo Dame". Es könnte sich um eine fiktive Geschichte oder eine Verwechslung handeln. Es ist ratsam, vorsichtig zu sein und keine unbekannten oder gefährlichen Rituale auszuprobieren. **
-
Wie können Unternehmen ihre Incident Response-Strategie verbessern, um auf potenzielle Sicherheitsvorfälle in den Bereichen IT, Finanzen und Gesundheitswesen effektiv zu reagieren?
Unternehmen können ihre Incident Response-Strategie verbessern, indem sie klare Richtlinien und Verfahren für die Erkennung, Reaktion und Behebung von Sicherheitsvorfällen in den Bereichen IT, Finanzen und Gesundheitswesen entwickeln und implementieren. Darüber hinaus ist es wichtig, regelmäßige Schulungen und Schulungen für Mitarbeiter durchzuführen, um sicherzustellen, dass sie über die neuesten Sicherheitspraktiken und -verfahren informiert sind. Zudem sollten Unternehmen regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen in ihren Systemen zu identifizieren und zu beheben. Schließlich ist es entscheidend, dass Unternehmen eine klare Kommunikationsstrategie entwickeln, um im Falle eines Sicherheitsvorfalls effektiv mit internen und extern **
-
Was ist Hidans Ritual in Naruto? - What is Hidans Ritual in Naruto?
Hidans Ritual in Naruto ist das Jashin-Ritual, bei dem er sein Opfer mit einem speziellen Ritualmesser ersticht und dann sein eigenes Blut trinkt, um eine Verbindung mit seinem Gott Jashin herzustellen. Durch dieses Ritual erhält Hidan die Fähigkeit, unsterblich zu sein und die Verletzungen seines Opfers auf sich selbst zu übertragen. Dadurch kann er im Kampf große Schäden überstehen und seine Gegner besiegen. **
-
Wie funktioniert das Ritual?
Das Ritual beginnt damit, dass die Teilnehmer sich in einem bestimmten Raum versammeln und sich auf den Zweck des Rituals konzentrieren. Es können verschiedene Elemente wie Gebete, Gesänge, Meditation oder das Verbrennen von Räucherwerk verwendet werden, um eine spirituelle Atmosphäre zu schaffen. Das Ritual kann auch bestimmte Symbole, Gegenstände oder Handlungen beinhalten, die mit dem Zweck des Rituals verbunden sind. Am Ende des Rituals wird oft eine Dankbarkeit oder Segnung ausgesprochen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.